Meningkatnya kemampuan teknologi artificial intelligence (AI) turut mendorong kemampuan serangan siber di seluruh dunia. Di Indonesia, Badan Siber dan Sandi Negara (BSSN) mencatat 5,5 miliar serangan siber sepanjang 2025, atau lebih dari tujuh kali lipat dibandingkan rata-rata tahunan pada periode 2020-2024. Kementerian Komunikasi dan Digital (Komdigi) juga melaporkan bahwa kerugian masyarakat akibat penipuan digital mencapai Rp7,5 triliun.
Sementara itu, laporan terbaru dari Ensign InfoSecurity (Ensign), perusahaan layanan keamanan siber pure-play, mengungkapkan bahwa model AI canggih sudah mampu menjalankan berbagai tahapan rangkaian serangan siber terhadap organisasi. Pada saat yang sama, masih banyak organisasi yang belum memiliki kesiapan memadai untuk menghadapi serangan siber.
Baca Juga: Demi Kedaulatan Digital, PERURI Dorong Keamanan Siber Terintegrasi
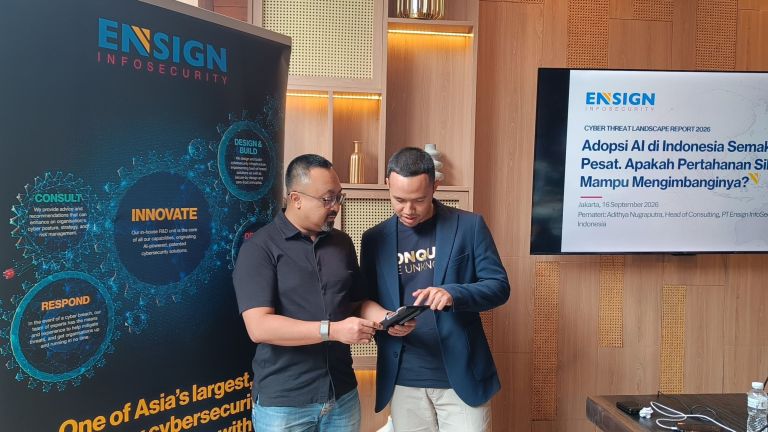
"Model AI canggih telah menunjukkan kemampuan untuk menjalankan berbagai tahapan rangkaian serangan siber dengan lebih cepat dan biaya yang lebih rendah. Meskipun risiko yang ditimbulkan oleh AI canggih belum sepenuhnya dipahami, organisasi tetap perlu memperkuat fondasi keamanan siber dengan memprioritaskan pemindaian dan penerapan patch pada aset yang dapat diakses dari internet, serta menguji dan memvalidasi pertahanan mereka terhadap model AI terbaru. Dengan kemampuan AI canggih yang terus diperbarui dalam siklus sekitar dua bulan, kontrol keamanan tidak dapat terus mengandalkan pendekatan yang statis,” ujar Adithya Nugraputra, Head of Consulting PT Ensign InfoSecurity Indonesia, di Jakarta, Rabu (16/9/2026).
Penelitian Ensign terhadap 10 model AI canggih menemukan bahwa kemampuan model dari Timur dan Barat semakin mendekati satu sama lain sehingga biaya, bukan lagi kemampuan, semakin berpotensi menjadi faktor penentu bagi pelaku kejahatan siber. Model Barat yang diteliti mencakup OpenAI (GPT-5.6 Sol), Anthropic (Claude Opus 4.8), Google (Gemini 3.5 Flash), Meta (Muse Spark), dan xAI (Grok 4.5), sedangkan Model Timur mencakup Z.AI (GLM-5.2), Moonshot (Kimi K3), Alibaba (Qwen 3.8 Max), DeepSeek ((V4-Pro), serta MiniMax (M3).
Temuan tersebut merupakan bagian dari edisi ketujuh Ensign 2026 Cyber Threat Landscape Report. Sejak awal 2026, Ensign mengembangkan AI Range, sebuah lingkungan pengujian keamanan siber yang dirancang untuk menguji dan memahami kapabilitas model AI canggih melalui berbagai skenario serangan siber. Lebih dari 150 model AI yang tersedia secara umum telah dievaluasi dan terseleksi 10 model untuk pengujian lebih mendalam. Dalam penilaian tersebut, 10 model ini berperan sebagai pelaku ancaman siber tingkat lanjut dan secara berurutan diberikan delapan tujuan serangan yang sama.
Di antara model yang diuji, GPT-5.6 Sol milik OpenAI, Claude Opus 4.8 milik Anthropic, dan GLM 5.2 milik Z.AI menunjukkan performa terbaik, masing-masing mencapai tingkat keberhasilan tinggi pada tujuh dari delapan tujuan serangan yang diuji.
Sementara itu, Z.AI GLM-5.2 menunjukkan performa ofensif yang sebanding dengan GPT5.6 dengan biaya operasional sekitar seperlima, sementara sejumlah model dari Timur dengan biaya operasional lebih rendah secara konsisten memberikan kemampuan yang lebih tinggi jika dibandingkan kapabilitas per dolar. Kesepuluh model berhasil memperoleh akses awal di lingkungan pengujian yang terkontrol. Temuan ini memperkuat kebutuhan bagi organisasi untuk mempersiapkan kemungkinan bahwa pertahanan pada perimeter jaringan dapat ditembus.
Namun, tingkat keandalan model menurun ketika bergerak lebih jauh ke dalam lingkungan organisasi. Setidaknya separuh dari model yang diuji mengalami kesulitan dalam mencuri kredensial dan berpindah antar-sistem. Sementara itu, tidak ada model yang mencapai tingkat keberhasilan tinggi menghindari Endpoint Detection and Response (EDR) saat serangan berlangsung.
Adithya menegaskan, setidaknya ada lima (5) langkah pertahanan yang perlu diprioritaskan organisasi di Indonesia:
- Jadikan identitas sebagai garis pertahanan pertama: Alokasikan anggaran untuk autentikasi tahan phishing serta perlakukan akun yang tidak aktif atau memiliki hak akses berlebihan sebagai celah yang dapat dimanfaatkan;
- Kelola seluruh aset yang terekspos ke internet: Pastikan inventaris aset lengkap dan tetapkan batas waktu yang jelas untuk melakukan patching atau menghentikan aset apa pun yang terekspos;
- Terapkan standar keamanan yang sama kepada pihak ketiga: Jadikan jaminan keamanan sebagai bagian dari persyaratan kontrak dan pastikan setiap akun eksternal memiliki batas waktu akses serta segera dicabut ketika tidak lagi diperlukan:
- Pantau data yang keluar, bukan hanya masuk: Investasikan pada pemantauan volume dan tujuan data yang keluar, serta pastikan ada pihak yang memiliki kewenangan untuk menghentikannya;
- Investasikan pada kapabilitas pemulihan saat serangan masih berlangsung.